Sipas Aktit Holandez të Sigurisë Kibernetike ( Cyberbeveiligingswet , Cbw), një organizatë që bie nën Aktin duhet të raportojë një incident të rëndësishëm në Qendrën Kombëtare të Sigurisë Kibernetike (NCSC) brenda 24 orëve, të ndjekë çështjen brenda 72 orëve dhe të paraqesë një raport përfundimtar brenda një muaji. Përjashtimi kryesor është sektori financiar: bankat dhe siguruesit raportojnë incidente të mëdha të TIK-ut sipas DORA-s te De Nederlandsche Bank ose AFM.
Cbw hyri në fuqi më 15 gusht 2026. Ai zbaton Direktivën NIS2 të BE-së dhe zëvendësoi Aktin e Sigurisë së Rrjetit dhe Sistemeve të Informacionit ( Wet beveiliging netwerk- en informatiesystemen , Wbni). Udhëzuesi ynë më i gjerë për NIS2 dhe Aktin Holandez të Sigurisë Kibernetike mbulon detyrimin e kujdesit; ky artikull merret me detyrimin e raportimit.
Përmbajtje
Cilat organizata duhet të raportojnë incidentet?
Detyrimi i raportimit zbatohet për subjektet thelbësore dhe të rëndësishme në tetëmbëdhjetë sektorë. Madhësia zakonisht përcakton nëse jeni brenda apo jashtë: organizatat e mëdha dhe të mesme në një sektor të listuar mbulohen, ato më të voglat zakonisht jo.
Sektorët thelbësorë përfshijnë energjinë, transportin, bankat, shëndetësinë, ujin e pijshëm, infrastrukturën dixhitale, menaxhimin e shërbimeve të TIK-ut dhe administratën publike. Sektorë të rëndësishëm përfshijnë shërbimet postare, menaxhimin e mbeturinave, kimikatet, ushqimin, prodhimin e pajisjeve mjekësore, kompjuterëve dhe automjeteve, si dhe ofruesit dixhitalë siç janë tregjet online dhe motorët e kërkimit.

Disa ofrues bien nën Aktin pavarësisht nga madhësia, siç janë ofruesit e shërbimeve DNS, regjistrat e domeneve të nivelit të lartë, ofruesit e shërbimeve të besimit dhe ofruesit e rrjeteve publike të komunikimeve elektronike. Nëse jeni thelbësor apo i rëndësishëm nuk ndryshon afatet e raportimit. Ndryshon intensitetin e mbikëqyrjes dhe gjobën maksimale.
A duhet të regjistroheni përpara se të raportoni?
Po. Çdo organizatë sipas Cbw duhet të regjistrohet në regjistrin kombëtar të entiteteve që mbahet nga NCSC, me sektorin e saj, të dhënat e kontaktit për incidentet dhe emrat e domeneve të saj në internet.
Regjistri është mënyra se si NCSC, CSIRT-i i sektorit dhe mbikëqyrësi e dinë se kush jeni, dhe raportimi përmes portalit NCSC supozon se jeni pjesë e tij. Ndryshimet në të dhënat e regjistruara duhet të kalohen. Akti gjithashtu vendos përgjegjësinë në nivelin e bordit: organi menaxhues miraton masat e menaxhimit të riskut, është përgjegjës për pajtueshmërinë dhe duhet të ndjekë trajnimin për sigurinë kibernetike. Për anën penale të sigurisë kibernetike, shihni shënimin tonë mbi Aktin e Krimit Kibernetik III dhe përmbledhjen tonë të kornizave të pajtueshmërisë me të cilat duhet të përballet një biznes holandez.
Kur është një incident mjaftueshëm i rëndësishëm për t'u raportuar?
Një incident është i rëndësishëm kur shkakton, ose mund të shkaktojë, ndërprerje serioze të shërbimeve tuaja ose humbje financiare, ose dëme të konsiderueshme materiale ose jomateriale për të tjerët. Ora fillon kur ju bëheni të vetëdijshëm për të, jo kur hetimi juaj ka përfunduar.

Vetë Cbw përdor një standard të hapur; rregulloret ministrore specifike për sektorin përcaktojnë pragje më të detajuara. Faktorët përkatës janë se për sa kohë një shërbim nuk ishte i disponueshëm dhe për sa përdorues, nëse të dhënat janë aksesuar apo ndryshuar, nëse efektet arrijnë në shtete të tjera anëtare të BE-së dhe nëse shërbimet për subjekte të tjera thelbësore ose të rëndësishme janë ndërprerë. Një ofrues i cloud-it, ndërprerja e të cilit ndërpret një spital, raporton në bazë të asaj ndërprerjeje, jo vetëm të humbjes së vet.
Shkruani pragun tuaj përpara se të ndodhë ndonjë gjë. Një standard i shkurtër klasifikimi i brendshëm, i zbatuar në mënyrë të vazhdueshme, e ndihmon ekipin tuaj të vendosë brenda disa orësh dhe i tregon mbikëqyrësit më pas pse një incident është raportuar ose jo.
Cilat raporte duhen dorëzuar dhe kur?
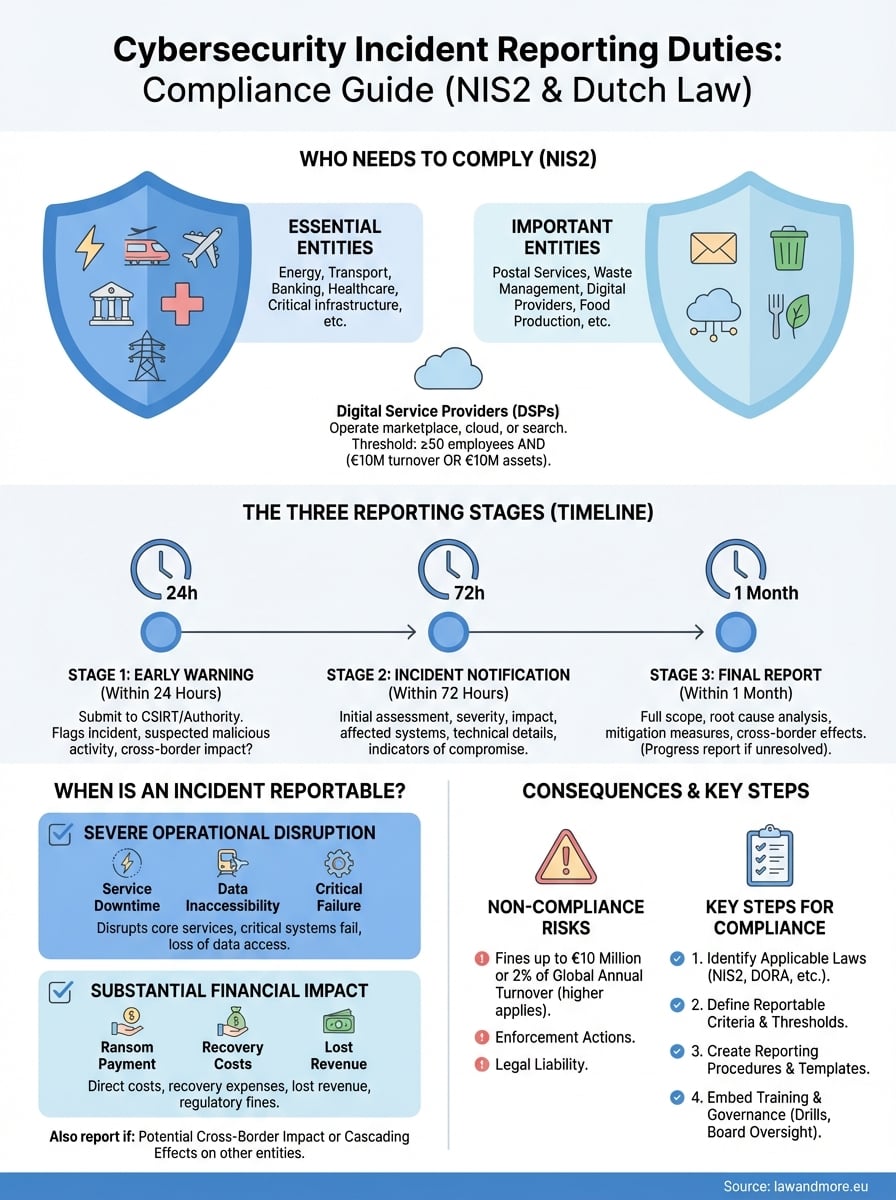
Detyra ka tre faza: një paralajmërim të hershëm brenda 24 orëve, një njoftim për incidentin brenda 72 orëve dhe një raport përfundimtar brenda një muaji nga njoftimi. Çdo fazë kërkon më shumë detaje se e mëparshmja.
- Paralajmërim i hershëm (24 orë): nëse dyshohet se incidenti është shkaktuar nga veprime të paligjshme ose keqdashëse dhe nëse mund të ketë efekte ndërkufitare.
- Njoftimi për incidentin (72 orë): një përditësim me një vlerësim fillestar të ashpërsisë dhe ndikimit dhe, kur është e mundur, tregues të kompromentimit.
- Raporti përfundimtar (një muaj): një përshkrim të detajuar, shkakun rrënjësor, masat e marra dhe çdo ndikim ndërkufitar. Nëse incidenti është ende në vazhdim, ju paraqisni së pari një raport progresi dhe raportin përfundimtar brenda një muaji pas trajtimit të incidentit.

Ofruesit e shërbimeve të besimit duhet të paraqesin njoftimin e incidentit brenda 24 orëve në vend të 72. Kur një incident i rëndësishëm prek përfituesit e shërbimit tuaj, ju duhet gjithashtu t'i informoni ata pa vonesa të panevojshme dhe, kur është e nevojshme, t'u tregoni se cilat masa mund të marrin vetë.
Kush e merr raportin tuaj?
Ju raportoni përmes portalit NCSC. Nga aty, raporti shkon automatikisht te CSIRT-i për sektorin tuaj dhe te mbikëqyrësi i sektorit tuaj.
Mbikëqyrja mbetet sektoriale. Autoriteti Holandez për Infrastrukturën Dixhitale ( Rijksinspectie Digitale Infrastructuur , RDI) mbikëqyr infrastrukturën dixhitale dhe ofruesit dixhitalë, Inspektorati i Shëndetit dhe Kujdesit për të Rinjtë (IGJ) mbulon kujdesin shëndetësor, dhe De Nederlandsche Bank dhe AFM mbulojnë sektorin financiar. Regjistroni paraprakisht të dhënat e kontaktit të mbikëqyrësit tuaj në planin tuaj të incidentit.
Si lidhet Cbw me GDPR dhe DORA?
Një incident mund të shkaktojë disa detyra raportimi, secila me autoritetin dhe pragun e vet. Hartojini ato përpara se të ndodhë një incident.
Nëse bëhet fjalë për të dhëna personale, Neni 33 i GDPR-së kërkon që ju të njoftoni Autoritetin Holandez të Mbrojtjes së të Dhënave ( Autoriteit Persoonsgegevens ) brenda 72 orëve, përveç nëse shkelja nuk ka gjasa të rezultojë në rrezik për individët. Sipas Nenit 34 të GDPR-së, ju duhet gjithashtu të informoni personat e përfshirë nëse rreziku për ta është i lartë. Kur incidenti ka ndodhur te një përpunues, marrëveshja e përpunimit të të dhënave vendos se kush njofton kë; udhëzuesi ynë për Rregulloren e Përgjithshme të Mbrojtjes së të Dhënave shpjegon detajet.
Subjektet financiare raportojnë incidente të mëdha të TIK-ut sipas Aktit të Rezistencës Operacionale Dixhitale (DORA) te De Nederlandsche Bank ose AFM, dhe nuk e raportojnë të njëjtin incident përsëri sipas Cbw. Organizatat e përcaktuara si subjekte kritike sipas Aktit të Rezistencës së Subjekteve Kritike ( Wet weerbaarheid kritike entiteiten , Wwke), i cili gjithashtu hyri në fuqi më 15 gusht 2026, duhet të raportojnë incidentet që shkaktojnë ndërprerje të konsiderueshme brenda 24 orëve sipas atij Akti.
Çfarë ndodh nëse raportoni me vonesë ose nuk raportoni fare?
Mbikëqyrësit mund të kërkojnë informacion, të urdhërojnë një audit, të japin udhëzime detyruese, të vendosin një urdhër që i nënshtrohet një gjobe ( last onder dwangsom ) dhe të vendosin një gjobë administrative. NIS2 kërkon gjoba maksimale prej të paktën 10 milionë eurosh ose 2% të xhiros vjetore në mbarë botën për subjektet thelbësore, dhe të paktën 7 milionë euro ose 1.4% për subjektet e rëndësishme.
Maksimumet e sakta holandeze janë përcaktuar në Cbw. Për subjektet thelbësore, një mbikëqyrës mundet, si mjet i fundit, të pezullojë gjithashtu një autorizim ose të përjashtojë përkohësisht një person nga funksionet e menaxhimit. Një raport i vonuar gjithashtu mund të dobësojë pozicionin tuaj në mosmarrëveshjet me klientët; shënimi ynë mbi përgjegjësitë ligjore të drejtorëve dhe kompanive shpjegon se ku qëndron ky ekspozim.
Si ndërtohet një procedurë që funksionon në një incident të vërtetë?
Afatet prej 24 dhe 72 orësh përmbushen vetëm nëse keni vendosur paraprakisht se kush bën çfarë. Jepni emrin e personit që vlerëson incidentin, personit që miraton raportin, personit që e paraqet atë dhe personit që mban kontakt me NCSC-në, secili me një zëvendës.

Përgatitni shabllone për të tre raportet dhe mbajini ato të disponueshme jashtë linje. Shablloni i paralajmërimit të hershëm kërkon kohën e zbulimit, llojin e incidentit, sistemet e prekura, aktivitetin e dyshuar keqdashës, efektet e mundshme ndërkufitare dhe një person kontakti. Kryeni një ushtrim në tavolinë të paktën një herë në vit për të testuar rrjedhën e punës nga zbulimi deri në raportin përfundimtar.
Shumë incidente të raportueshme fillojnë nga një furnizues. Kontrata juaj në cloud ose me furnizuesin duhet ta detyrojë furnizuesin t'ju informojë menjëherë dhe t'ju japë informacionin teknik që ju nevojitet për raportin tuaj 24-orësh. Kjo përputhet me detyrimet më të gjera të kujdesit të duhur që kalojnë nëpër zinxhirin e furnizimit.
Çfarë duhet të kontrolloni si organizatë sipas Cbw-së?
- Nëse jeni një entitet thelbësor apo i rëndësishëm, dhe nëse jeni i regjistruar në NCSC.
- Nëse keni një prag të shkruar për një incident të rëndësishëm që përputhet me rregulloren ministrore për sektorin tuaj.
- Nëse një person i emëruar dhe zëvendësi i tij mund të paraqesin një paralajmërim të hershëm brenda 24 orëve, gjithashtu natën dhe gjatë fundjavave.
- Cilat detyra të tjera zbatohen: GDPR (72 orë deri te Autoriteit Persoonsgegevens), DORA ose Wwke.
- Nëse bordi juaj ka miratuar masat e menaxhimit të riskut dhe ka ndjekur trajnimin e kërkuar.
Çfarë duhet të kontrolloni si furnizues i TIK-ut?
- Pavarësisht nëse vetë bini nën Cbw, për shembull si një ofrues i shërbimeve cloud, qendër të dhënash ose i shërbimeve të menaxhuara.
- Për cilat afate njoftimi keni rënë dakord me klientët që janë subjekte thelbësore ose të rëndësishme.
- Nëse mund t’u ofroni klientëve tuaj informacionin teknik që u nevojitet brenda afateve të tyre 24 dhe 72-orëshe.
- Nëse kontratat tuaja përcaktojnë se kush i informon përdoruesit fundorë kur një incident i prek ata.
Çfarë mund të bëjmë për ju me raportimin e incidenteve të sigurisë kibernetike?
Avokatët tanë të IT-së dhe praktika jonë e pajtueshmërisë rregullatore ju ndihmojnë para, gjatë dhe pas një incidenti.
- Ne vlerësojmë nëse organizata juaj bie nën Cbw dhe si çfarë lloj entiteti.
- Ne hartojmë standardin tuaj të klasifikimit të incidenteve dhe shabllonet për tre raportet.
- Ne e shqyrtojmë paralajmërimin tuaj të hershëm ose njoftimin për incidentin përpara se ta paraqisni atë në NCSC.
- Ne e lidhim raportin Cbw me njoftimin tuaj GDPR të Autoriteit Persoonsgegevens.
- Ne hartojmë ose rishikojmë klauzolat e njoftimit në kontratat tuaja në cloud dhe me furnizuesit.
- Ne merremi me korrespondencën me mbikëqyrësin pas një raporti.
përmbledhje
- Cbw ka filluar të zbatohet që nga 15 gushti 2026 dhe zëvendëson Wbni-në.
- Incidentet e rëndësishme raportohen përmes NCSC-së: paralajmërim i hershëm brenda 24 orëve, njoftim brenda 72 orëve, raport përfundimtar brenda një muaji.
- Regjistrimi në regjistrin e entiteteve të NCSC-së vjen i pari.
- GDPR, DORA dhe Wwke mund të vendosin detyra paralele me afatet e tyre.
- Një prag i shkruar, role të emërtuara dhe shabllone të gatshme janë ato që i bëjnë afatet e arritshme.
Pyetjet më të shpeshta
A duhet të raportohet çdo incident kibernetik në NCSC?
Jo. Vetëm incidentet e rëndësishme duhet të raportohen: incidentet që shkaktojnë ose mund të shkaktojnë ndërprerje serioze ose humbje financiare, ose dëme të konsiderueshme për të tjerët. Rregulloret ministrore specifike për sektorin japin pragje më të detajuara.
Kur fillon afati prej 24 orësh?
Kur të bëheni të vetëdijshëm për incidentin e rëndësishëm. Nuk keni pse të prisni derisa të përfundojë hetimi juaj; paralajmërimi i hershëm mund të bazohet në informacion të paplotë.
A duhet të raportoj gjithashtu një shkelje të të dhënave tek Autoriteit Persoonsgegevens?
Po, nëse përfshihen të dhëna personale dhe shkelja ka të ngjarë të rezultojë në rrezik për individët. Sipas Nenit 33 të GDPR-së, ky njoftim duhet të dorëzohet brenda 72 orëve dhe bëhet veçmas nga raporti i Cbw-së.
A zbatohet Cbw për bankat dhe siguruesit?
Për raportimin e incidenteve, subjektet financiare ndjekin DORA-n dhe raportojnë incidente të mëdha të TIK-ut te De Nederlandsche Bank ose AFM. Ata nuk e raportojnë të njëjtin incident përsëri sipas Cbw.